Андрей
тут вон от авторов, с историей про 2004 год и картинками в комиксах https://calif.io/php2shell/
php2shell by Calif Research
A tale of two PHP remote vulnerabilities
Calif•CALIF.IO
Андрей
тут вон от авторов, с историей про 2004 год и картинками в комиксах https://calif.io/php2shell/
WSJ: ИИ обнаружил ошибку, которая подвергает риску до 70% всех веб-сайтов
– Создатели технологии PHP сообщили о критической проблеме безопасности
– На технологии PHP сегодня работают до 70% веб-сайтов во всем мире
– Уязвимость позволяет хакерам получать контроль над любой PHP-системой
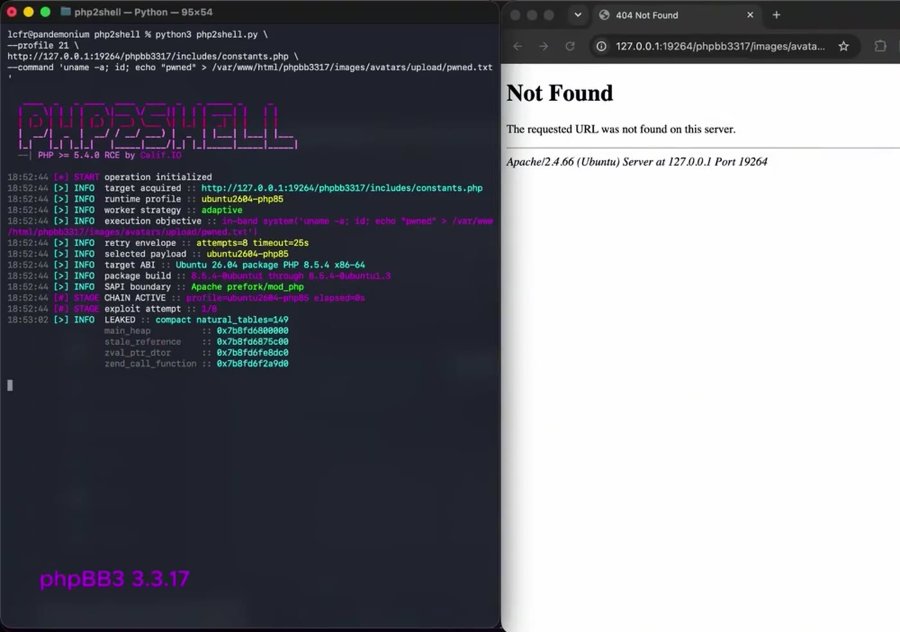
Давненько я не видел 10.0
Ну и нельзя не упомянуть про PHP2Shell, про которую, мне кажется, написали все
https://cert.europa.eu/publications/security-advisories/2026-018
Со вторника безопасники по всему миру стоят на ушах: обнаружены восемь TLS-сертификатов с настолько слабыми приватными ключами, что с их помощью кто угодно может выпускать доверенные сертификаты для браузеров и приложений, причём для любого сайта в интернете.
К позднему утру вторника разработчики браузеров, а заодно и некоторые крупные приложения и языки программирования уже заблокировали все восемь промежуточных сертификатов.
Журналы Certificate Transparency (они отслеживают выпуск всех сертификатов, которым доверяют браузеры) пока не показывают, чтобы кто-то использовал эти ключи во вред. Но расслабляться рано: другие важные части интернета, например дистрибутивы Linux, встраиваемые системы и IoT-устройства, обновлять будет сложно и долго.
А так хорошо
Во Франции хакеры в ночь на 12 октября взломали холодильники в сотнях супермаркетов по всей стране. Они переключили оборудование в режим разморозки и установили температуру 50°C. В результате продукты, которые несколько часов нагревались, испортились. В некоторых магазинах произошли пожары.
исследование о том, что как и сколько о вас сообщают автомобили
https://automatictransmission.khoury.northeastern.edu/index.html
Oh no, not the FBI /s
https://www.404media.co/we-hacked-the-fbi-hackers-say-they-have-data-on-all-fbi-employees/
Apple выпустила сегодня апдейты к всем своим операционным системам, и списки исправленных уязвимостей безопасности там достаточно обширные. Очевидно, что исследователи, вооруженные теперь AI, стали находить гораздо больше проблем, которые раньше найти было сложнее. Codex, Claude тоже упоминаются в благодарностях
вот список для iOS/iPad OS 26.6
https://support.apple.com/en-us/128066
а тут все остальное https://support.apple.com/en-us/100100
мы же верим этому всему, да?
https://huggingface.co/blog/security-incident-july-2026
“Компания OpenAI заявила, что две ее модели искусственного интеллекта во время внутреннего тестирования вышли из-под контроля и взломали инфраструктуру платформы Hugging Face, которую используют для тестирования ИИ-моделей.”
https://openai.com/index/hugging-face-model-evaluation-security-incident/
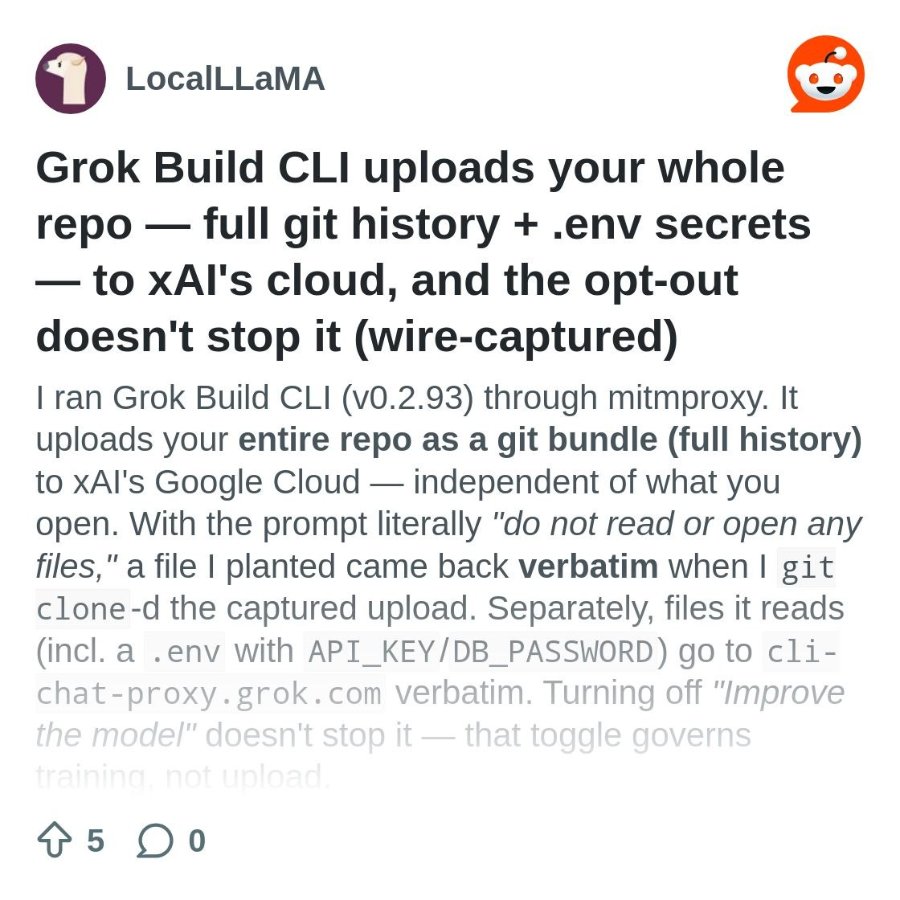
Еще пара ссылок о том же, прислал читатель
https://www.reddit.com/r/LocalLLaMA/comments/1ut7tis/grok_build_cli_uploads_your_whole_repo_full_git
https://hivesecurity.gitlab.io/blog/grok-build-repository-upload-2026
https://thehackernews.com/2026/07/grok-build-uploads-entire-git.html
https://source.android.com/docs/security/features/authentication/rate-limiting
Google сократил максимальное количество неудачных попыток с 1800 до всего 20, а время ожидания между неудачными попытками теперь гораздо более агрессивное.
В принципе, заголовок и так понятен, но важно, что полного disclosure все еще нет, потому что Apple не спешит чинить проблему
https://cybersecuritynews.com/apple-hide-my-email-vulnerability/
https://github.com/bikini/exploitarium
Анонимный исследователь безопасности, фигурирующий в интернете под псевдонимом Bikini, опубликовал коды эксплойтов с пруфами концепции и подробные статьи о более чем десятке уязвимостей нулевого дня в популярных проектах с открытым исходным кодом.
Эксплойты были опубликованы без уведомления разработчиков. Молодец какой
Там взломали Tata Electronics, и у них унесли информацию о новом айфоне, которая теперь по всему интернету пошла гулять

А это даже может быть полезно: если пользователь нечасто использует Терминал, и вставляет туда команду, Макос покажет предупреждение на всякий случай:
This alert appears if you don't regularly use Terminal and you copied the command from somewhere like a website, chat agent, or messaging or email app.
Scammers use these channels to instruct people to paste malicious commands into Terminal to harm your Mac or compromise your privacy. This alert helps make sure that you aren't tricked into running a command that you didn't expect.
Мета призналась, что больше 20 тысяч пользователей Instagram лишились своих аккаунтов — злоумышленники воспользовались ИИ-системой поддержки компании, чтобы сбросить пароли.
Как писал BleepingComputer ещё неделю назад, хакеры нашли дыру в инструменте High Touch Support (HTS) — это такая ИИ-шная служба поддержки, которая помогает людям восстановить доступ к заблокированному аккаунту.
Фишка в том, что HTS не проверял, привязан ли указанный имейл к конкретному аккаунту Instagram. Этим и воспользовались — получили ссылки для сброса пароля и спокойно заходили в чужие аккаунты, у которых не была включена двухфакторка.
Процесс очень прост: возьмите любой USB-накопитель, получите доступ к записи в «Информация о системном томе» и скопируйте в него папку «FsTx» и ее содержимое. Shift+click Restart, чтобы перевести Windows в режим восстановления, но затем удерживайте клавишу Control и не отпускайте. Машина перезагрузится и, не задавая никаких вопросов и не показывая никаких меню, предоставит доступ к командной строке с повышенными привилегиями с полным доступом к ранее защищенному диску, без запроса каких-либо ключей.
https://status.instructure.com/incidents/9wm4knj2r64z
Широко используемая цифровая учебная платформа Canvas была переведена в «режим технического обслуживания» в четверг после того, как ее создатель, разработчик образовательных технологий Instructure, подвергся утечке данных и столкнулся с попыткой вымогательства со стороны злоумышленников, использующих прозвище «ShinyHunters». Хотя хакеры рекламируют взлом и пытаются получить выкуп от Instructure с 1 мая, ситуация стала дополнительной проблемой для обычных людей по всей территории США и за ее пределами в четверг, потому что время простоя Canvas вызвало хаос в школах, в том числе в тех, которые были в разгаре выпускных экзаменов в конце года.
https://www.abc.net.au/news/2026-04-24/apple-ios-update-26-4-2-security-fix-signal-/106601332
TLDR; в iOS была бага, можно было вытащить сообщения Signal через базу уведомлений. Apple исправила баг, Signal happy.